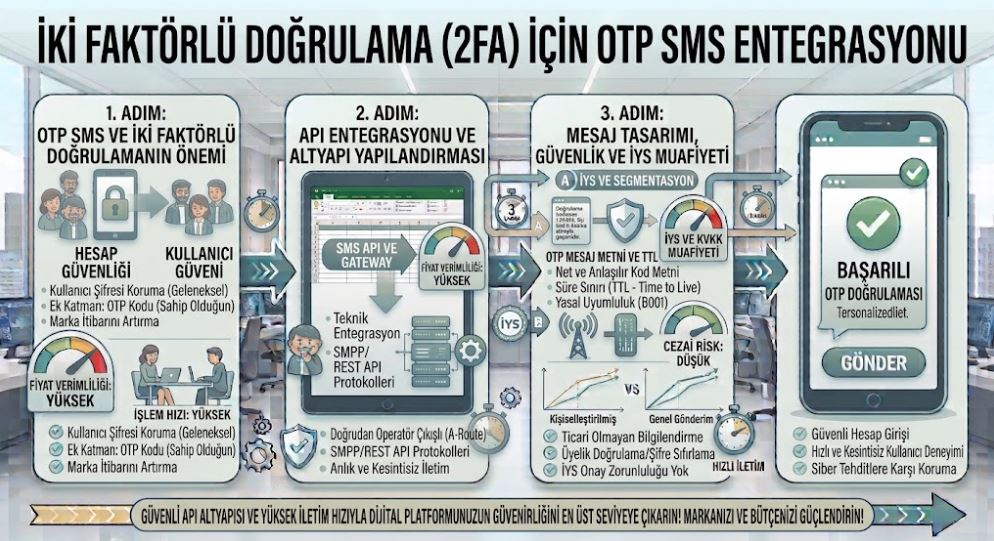
Dijital platformların, e-ticaret sitelerinin ve mobil uygulamaların güvenliği, kullanıcı hesaplarının korunması açısından günümüzde kritik bir öneme sahiptir. Yalnızca şifre kullanımına dayanan geleneksel giriş yöntemleri, veri sızıntıları ve zayıf parolalar nedeniyle siber tehditlere karşı yetersiz kalmaktadır. Bu noktada devreye giren İki Faktörlü Doğrulama (2FA) ve Tek Seferlik Şifre (OTP – One-Time Password) SMS entegrasyonu, kullanıcı hesaplarını korumak için en yaygın ve güvenilir güvenlik katmanlarından birini oluşturur.
Bu rehberde, web siteleri ve uygulamalar için OTP SMS entegrasyonunun nasıl yapıldığını, teknik altyapı gereksinimlerini ve işletmelere sağladığı stratejik avantajları inceledik.
1. Adım: OTP SMS ve İki Faktörlü Doğrulamanın Önemi
İki faktörlü doğrulama, kullanıcının sisteme giriş yaparken bildiği bir şey (şifre) ile sahip olduğu bir şeyi (cep telefonu) kombinleyerek kimliğini doğrulamasını sağlar.
-
Hesap Güvenliği: Kullanıcı şifresi ele geçirilse bile, cep telefonuna anlık olarak gönderilen tek seferlik OTP kodu olmadan hesaba erişim sağlanamaz.
-
Kullanıcı Güveni: Platformunuzda 2FA altyapısının bulunması, müşteri verilerine verdiğiniz önemi gösterir ve marka itibarınızı artırır.
2. Adım: API Entegrasyonu ve Altyapı Yapılandırması
OTP SMS gönderiminin başarılı ve kesintisiz çalışması, web siteniz veya yazılımınız ile SMS sağlayıcısı arasında kurulan API köprüsüne dayanır.
-
SMS API ve Gateway: Sağlayıcınızın sunduğu REST API veya SMPP protokollerini kullanarak sisteminizi (WordPress, özel yazılımlar, mobil uygulamalar vb.) entegre edin.
-
Hız ve Kesintisizlik: Doğrulama kodlarının saniyeler içinde (genellikle 3 ila 5 saniye içinde) kullanıcının telefonuna ulaşması gerekir; bu nedenle doğrudan operatör çıkışlı (A-Route) altyapılar tercih edilmelidir.
3. Adım: OTP Mesaj Tasarımı ve Güvenlik Parametreleri
Doğrulama mesajlarının içeriği hem kullanıcı deneyimini hızlandırmak hem de dolandırıcılık risklerini önlemek için optimize edilmelidir.
-
Net ve Anlaşılır Metin: Kodun ne amaçla gönderildiği ve geçerlilik süresi açıkça belirtilmelidir (Örn: “Doğrulama kodunuz: 123456. Bu kod 3 dakika süreyle geçerlidir. B001”).
-
Süre Sınırı (TTL): Güvenlik açısından OTP kodlarının geçerlilik süresi kısa tutulmalı (örn. 120-180 saniye) ve aynı kodun tekrar kullanılabilmesi engellenmelidir.
4. Adım: İYS Muafiyeti ve Yasal Çerçeve
İşletmelerin OTP ve bilgilendirme mesajları gönderirken yasal düzenlemeleri bilmesi operasyonel süreçler açısından önemlidir.
-
Bilgilendirme Mesajı Statüsü: Üyelik doğrulama, şifre sıfırlama veya güvenlik amaçlı gönderilen OTP SMS’leri ticari pazarlama faaliyeti içermediği için İleti Yönetim Sistemi (İYS) onay zorunluluğundan muaftır.
-
Maliyet Optimizasyonu: Sadece işlem bazlı ( transactional ) gönderim yapıldığı için, yüksek hacimli pazarlama SMS’lerinden farklı bir kredi ve maliyet planlaması ile yönetilir.
İki Faktörlü Doğrulama (2FA) için OTP SMS entegrasyonu; güvenli API altyapısı, yüksek iletim hızına sahip A-Route hatları ve doğru zamanlanmış güvenlik parametreleriyle birleştiğinde, hem kullanıcı hesaplarını korur hem de dijital platformunuzun güvenilirliğini en üst seviyeye çıkarır.